Trabalho remoto amplia risco de vazamento de dados nas empresas
Por Redação
16/11/2026 às 11:20:25 | | views 69
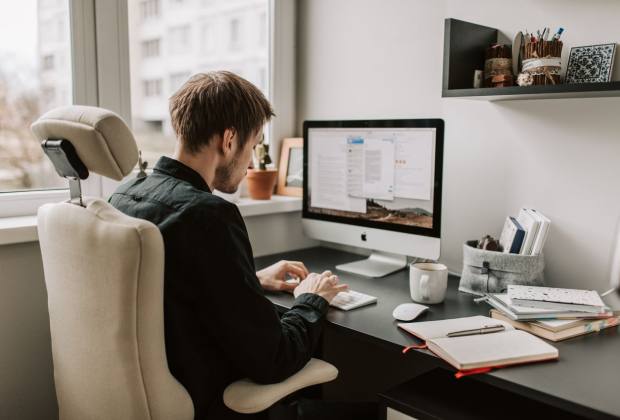
Com 6,6 milhões de brasileiros em teletrabalho, uso de redes domésticas e dispositivos pessoais aumenta exposição a golpes e invasões; especialistas defendem novas medidas de proteção
A expansão do trabalho remoto e híbrido trouxe novos desafios para a segurança das empresas. Com cerca de 6,6 milhões de brasileiros em teletrabalho, segundo dados da Pnad Contínua, do IBGE, informações corporativas passaram a circular com mais frequência por redes domésticas, computadores pessoais e serviços em nuvem, ampliando os riscos de vazamento de dados e ataques virtuais.
Levantamento da consultoria JLL aponta que 86% das empresas brasileiras adotam algum modelo de trabalho flexível. A mudança na organização das atividades também alterou a forma de proteger informações e controlar o acesso aos sistemas corporativos.
Fora das redes internas das empresas, funcionários utilizam diferentes conexões e equipamentos, muitas vezes sem o mesmo nível de proteção disponível nos escritórios. Nesse cenário, criminosos têm explorado principalmente o roubo de senhas e credenciais de acesso, além de falhas nos procedimentos adotados pelos próprios trabalhadores.
Segundo Luiz Fernando Nunes, professor de Análise e Desenvolvimento de Sistemas da UniCesumar de Londrina (PR), o trabalho híbrido tornou mais difícil estabelecer limites para a segurança das redes corporativas.
"Com o trabalho híbrido, esse perímetro praticamente deixou de existir. Hoje, temos colaboradores acessando sistemas de diferentes locais, utilizando redes domésticas, dispositivos pessoais e serviços em nuvem. Isso ampliou significativamente a superfície de ataque. A identidade digital passou a ser um dos principais alvos", afirma.
Golpes exploram comportamento dos funcionários
Entre as ameaças mais comuns estão golpes de phishing, falsificação de identidade, disseminação de programas maliciosos e ataques de ransomware, que bloqueiam o acesso a arquivos e sistemas e podem envolver pedidos de resgate.
O uso de inteligência artificial também tem facilitado a produção de mensagens fraudulentas mais convincentes e a simulação de vozes e imagens. Com isso, criminosos conseguem imitar gestores, fornecedores e colegas de trabalho para induzir funcionários a fornecer informações, clicar em links ou realizar pagamentos.
Para Nunes, o comportamento dos profissionais continua sendo um dos principais pontos de vulnerabilidade, especialmente quando não há orientação adequada sobre segurança digital.
A reutilização de senhas, o acesso a links sem verificar a origem e o compartilhamento de informações por ferramentas não autorizadas podem comprometer sistemas inteiros, mesmo quando a empresa dispõe de mecanismos avançados de proteção.
O uso de computadores pessoais também acrescenta riscos. Equipamentos compartilhados com familiares ou terceiros, sistemas desatualizados e ausência de ferramentas corporativas de monitoramento dificultam a identificação de ameaças.
Nas redes domésticas e públicas, roteadores sem atualização e conexões desprotegidas podem facilitar o acesso indevido a informações. A situação exige atenção especial de empresas que permitem o modelo conhecido como BYOD, sigla em inglês para o uso de dispositivos pessoais no trabalho.
Empresas precisam reforçar proteção
A proteção das informações depende de medidas que combinem tecnologia, regras internas e treinamento dos funcionários. Entre os recursos recomendados estão a autenticação multifator, que exige uma segunda etapa de verificação no acesso às contas, programas de proteção de computadores, redes privadas virtuais (VPNs) e sistemas de backup para recuperação de arquivos.
Outra medida é limitar o acesso de cada funcionário apenas às informações necessárias para suas atividades. A atualização frequente dos sistemas e a revisão das permissões também ajudam a reduzir a exposição.
No ambiente de trabalho, a orientação dos profissionais é parte da prevenção. Funcionários devem utilizar senhas fortes e exclusivas, manter os equipamentos atualizados e confirmar a autenticidade de mensagens, arquivos e solicitações que envolvam informações sensíveis ou transferências financeiras.
Nunes recomenda que pedidos considerados urgentes sejam confirmados por outro canal de comunicação, principalmente quando envolvem pagamentos ou compartilhamento de dados corporativos.
Para o especialista, a segurança no trabalho remoto não pode ficar restrita à área de tecnologia. A proteção depende também de procedimentos claros e da participação dos trabalhadores, que precisam saber identificar situações suspeitas e como agir diante delas.
A adoção do modelo híbrido, portanto, exige que as empresas adaptem suas políticas de segurança à realidade de funcionários que acessam informações de diferentes locais e equipamentos. Sem esse planejamento, a flexibilidade do trabalho pode acabar acompanhada de maior exposição a incidentes digitais.
Comentários desta notícia 0
Comentários - ver todos os comentários
Seja o primeiro a comentar!