Documentário expõe os bastidores dos ataques cibernéticos e a pressão sobre quem combate as ameaças
Por Natalino Borring
28/10/2026 às 16:05:43 | | views 63
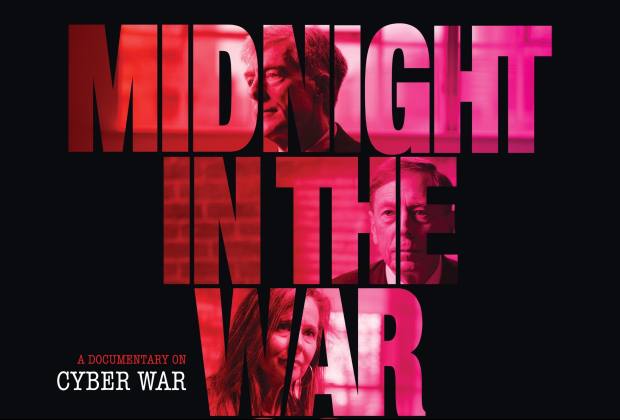
Exibido à imprensa especializada em São Paulo, “Midnight in the War Room” aborda o impacto humano das crises digitais, relembra o ataque WannaCry e discute os desafios da recuperação de sistemas
Um ataque cibernético não termina necessariamente quando a invasão é contida. Para as equipes de segurança, muitas vezes é nesse momento que começa uma das etapas mais difíceis: recuperar os sistemas, restabelecer os serviços e garantir que os invasores não tenham deixado caminhos para voltar à rede.
Os bastidores desse trabalho são o tema de Midnight in the War Room, documentário apresentado à imprensa especializada em 27 de outubro, no Conjunto Nacional, em São Paulo. O SEGNEWS esteve entre os veículos convidados para a pré-estreia promovida pela Semperis, empresa norte-americana especializada em segurança e recuperação de sistemas de identidade.
Estreado mundialmente em 5 de agosto de 2026, durante a conferência Black Hat USA, em Las Vegas, o filme integra uma turnê internacional de exibições. Uma nova sessão em São Paulo está prevista para 4 de novembro, segundo a programação divulgada pela empresa.
A produção reúne mais de 50 entrevistas com diretores de segurança da informação, ex-hackers, especialistas em comportamento humano e líderes de segurança nacional dos Estados Unidos. Em vez de se concentrar em ferramentas e soluções tecnológicas, procura mostrar as pessoas que estão por trás da defesa digital e as consequências de enfrentar uma crise que pode comprometer as operações de uma organização.
Crise também afeta quem está na linha de frente
Após a exibição, o tema foi discutido por Fernando Oliveira, vice-presidente da Semperis para a América Latina, e Silvio Hayashi, Chief Information Security Officer (CISO) da Americanas. Um dos pontos em comum entre o filme e o debate foi a pressão enfrentada pelos profissionais responsáveis por responder a incidentes.
“Mesmo sendo um documentário focado no cenário americano, a dor é exatamente a mesma no Brasil: é gente lidando com crise em todo lugar”, afirmou Hayashi.
A declaração chama a atenção para uma dimensão da segurança cibernética que nem sempre aparece nas notícias sobre vazamentos, sequestro de dados ou interrupção de serviços. Durante um ataque, os profissionais precisam tomar decisões rápidas, coordenar diferentes equipes e avaliar os riscos enquanto tentam restabelecer sistemas essenciais.
A pressão também chega à direção das empresas, que precisa decidir sobre investimentos, prioridades e medidas para reduzir os prejuízos. O trabalho do CISO vai além da gestão de ferramentas de proteção: cabe a esse executivo explicar como uma vulnerabilidade técnica pode afetar as operações, comprometer informações e provocar perdas financeiras.
 Nem sempre é fácil traduzir esses riscos para a linguagem dos negócios, sobretudo antes de um incidente mostrar suas consequências. Fernando Oliveira chamou a atenção para essa dificuldade ao lembrar que o trabalho preventivo costuma passar despercebido, enquanto uma falha ganha visibilidade rapidamente.
“O sucesso é silencioso, mas a falha é gritante”, afirmou o executivo.
WannaCry mostrou o alcance de um ataque
Um dos episódios abordados no documentário é o WannaCry, ataque de ransomware que se espalhou em maio de 2017 e atingiu organizações em mais de 150 países, incluindo o Brasil.
O programa malicioso explorava uma vulnerabilidade do Windows para se propagar automaticamente entre computadores vulneráveis. Depois de infectar os sistemas, criptografava arquivos e exigia pagamento para liberá-los.
No Reino Unido, o ataque provocou interrupções no Serviço Nacional de Saúde (NHS), com cancelamentos de consultas e procedimentos médicos. O episódio mostrou que uma ameaça digital pode deixar de ser um problema restrito à área de tecnologia e afetar serviços essenciais.
No Brasil, instituições públicas e empresas também adotaram medidas emergenciais para conter a ameaça.
Um dos personagens associados à contenção do WannaCry é Marcus Hutchins, pesquisador britânico que tinha 22 anos na época. Ao analisar o código do malware, ele identificou um domínio previsto no programa e percebeu que seu registro poderia interromper a propagação daquela versão.
Hutchins registrou o endereço, acionando um mecanismo conhecido como kill switch. A medida ajudou a conter a disseminação do malware que utilizava aquele recurso, embora não tenha eliminado todas as infecções nem encerrado os efeitos do ataque.
O caso ilustra a importância da análise técnica e da rapidez de resposta, mas também evidencia os limites da prevenção. Uma vulnerabilidade explorada em um computador pode se espalhar por redes inteiras, especialmente quando não existem mecanismos suficientes de atualização, segmentação e contenção.
Recuperar sistemas é parte da defesa
Para Oliveira, as empresas precisam se preparar não apenas para evitar invasões, mas também para recuperar os ambientes comprometidos.
“O ponto número um que o filme traz é justamente essa noção de que prevenção já não é mais suficiente. As organizações hoje devem pensar em como vão reagir e se recuperar no momento em que um incidente ocorrer. Isso é resiliência cibernética”, afirmou.
Parte dessa preocupação envolve os sistemas que administram identidades e permissões de acesso, como o Microsoft Active Directory e o Microsoft Entra ID. Essas plataformas controlam o acesso de usuários a redes, aplicações e informações corporativas.
Quando comprometidos, esses ambientes podem permitir que invasores obtenham privilégios elevados e ampliem sua presença na infraestrutura, dificultando a resposta das equipes de segurança. A perda de controle sobre os sistemas de identidade também pode comprometer credenciais e mecanismos de acesso necessários à recuperação.
Segundo Oliveira, soluções especializadas podem reduzir de semanas ou meses para cerca de 45 minutos o tempo de recuperação de determinados ambientes do Active Directory. O prazo informado pelo executivo depende das condições do sistema e dos recursos disponíveis para a restauração.
A recuperação, porém, não se resume a fazer os sistemas voltarem a funcionar. É necessário verificar se o ambiente está seguro e se os invasores perderam o acesso.
Inteligência artificial abre novas frentes de risco
O avanço dos agentes de inteligência artificial também esteve entre os temas discutidos na pré-estreia. Esses sistemas podem executar tarefas com diferentes níveis de autonomia, mas sua integração às redes corporativas cria novos desafios para as equipes de segurança.
Uma das ameaças é o prompt injection, técnica que utiliza instruções maliciosas para manipular o comportamento de sistemas de IA. Dependendo das permissões concedidas e dos controles existentes, um agente pode ser induzido a realizar ações não previstas ou contornar restrições.
O risco aumenta quando essas ferramentas recebem acesso a aplicações, dados e plataformas que controlam identidades e privilégios. Sem limites claros, monitoramento e mecanismos de controle, a automação pode ampliar as possibilidades de exploração.
Um levantamento da Semperis, intitulado The State of Identity Security in the AI Era, ouviu 1.100 líderes de segurança cibernética. Segundo a empresa, 65% das organizações consultadas já registram, autenticam e autorizam integralmente agentes de IA, enquanto 74% dos entrevistados acreditam que essas tecnologias intensificarão os ataques contra estruturas críticas de identidade.
Os números são provenientes de uma pesquisa conduzida pela própria companhia e refletem as respostas dos participantes. Ainda assim, apontam para uma preocupação com a velocidade de adoção de ferramentas autônomas e a necessidade de estabelecer controles compatíveis com os acessos concedidos.
Identidade no centro dos ataques
A infraestrutura de identidade também aparece entre os alvos de ataques de ransomware. Segundo o Semperis Ransomware Risk Report 2026, baseado em entrevistas com 1.200 líderes de tecnologia e segurança, 87% dos ataques analisados tinham como foco esses sistemas.
O relatório informa que 50% das vítimas consultadas contavam com cópias de segurança dedicadas à recuperação dos ambientes de identidade, enquanto 40% dispunham de ferramentas automatizadas para restaurá-los.
A falta desses recursos pode prolongar a interrupção dos serviços. Como os sistemas de identidade controlam o acesso a aplicações e informações, seu comprometimento pode afetar diferentes áreas da empresa e dificultar a recuperação de outros componentes da infraestrutura.
O problema vai além da restauração de arquivos. É necessário restabelecer identidades, permissões e relações de confiança, além de verificar se o ambiente está livre dos mecanismos utilizados pelos invasores para manter acesso.
A Semperis oferece soluções para monitoramento, detecção de ameaças e recuperação desses sistemas. Segundo a empresa, sua plataforma atua antes, durante e depois de um incidente, com recursos para identificar vulnerabilidades, analisar comportamentos suspeitos e restaurar ambientes comprometidos.
A falta de profissionais especializados também dificulta a resposta às ameaças. O setor precisa formar pessoas capazes de investigar incidentes, avaliar riscos e tomar decisões em situações de crise. A discussão envolve ainda a criação de caminhos para que jovens interessados em tecnologia direcionem seus conhecimentos para atividades legítimas de pesquisa e defesa digital.
Documentário amplia debate sobre segurança
A escolha de contar essas histórias por meio de um documentário também faz parte da estratégia da Semperis de ampliar o debate para além das equipes técnicas. A empresa afirma atuar diretamente no Brasil desde o início de 2025 e ter triplicado sua base de clientes na América Latina nos 18 meses anteriores à divulgação dos dados.
A companhia também prevê desenvolver novas séries documentais sobre conflitos digitais, com relatos de profissionais de diferentes setores e países, incluindo o Brasil.
“Nosso lema é ‘be a force for good’. Isso passa por ações educativas que eliminam os limites entre as áreas de TI e cyber e os times de negócios, valorizam o CISO e colocam um conhecimento crítico ao alcance de todos”, afirmou Oliveira.
A programação divulgada pela empresa prevê uma nova sessão de Midnight in the War Room em São Paulo em 4 de novembro. A produção integra uma turnê internacional de exibições.
Ao colocar os profissionais de segurança no centro da narrativa, o filme aborda uma questão que vai além da capacidade de bloquear invasões: como preparar empresas e equipes para enfrentar incidentes que podem comprometer dados, serviços e operações.
A recuperação dos sistemas, a preparação para crises e a capacidade de tomar decisões sob pressão passaram a integrar a discussão sobre continuidade dos negócios. Como resumiu Hayashi, o impacto humano desses episódios não muda de um país para outro: em qualquer lugar, são pessoas tentando administrar uma crise.
Confira o trailer original do documentário lançado em 2026
Comentários desta notícia 0
Comentários - ver todos os comentários
Seja o primeiro a comentar!